Las estafas digitales y la suplantación de identidad siguen siendo una amenaza constante para quienes usan servicios financieros y telefonía móvil en México. Según la Comisión Nacional para la Protección y Defensa de los Usuarios de Servicios Financieros (CONDUSEF) y la Asociación de Bancos de México (ABM), los delincuentes combinan mensajes, llamadas y enlaces engañosos para apoderarse de datos sensibles. La clave para evitarlo está en detectar la presión y la urgencia antes de responder.
Los canales y los pretextos más comunes
Los delincuentes usan mensajes de texto, redes sociales como WhatsApp, correos electrónicos y llamadas telefónicas sospechosas. Su objetivo es vulnerar la seguridad de la persona para obtener información confidencial o instalar software malicioso mediante ligas engañosas. De acuerdo con la CONDUSEF, recurren a la presión psicológica y a historias urgentes para que la víctima actúe sin pensar.
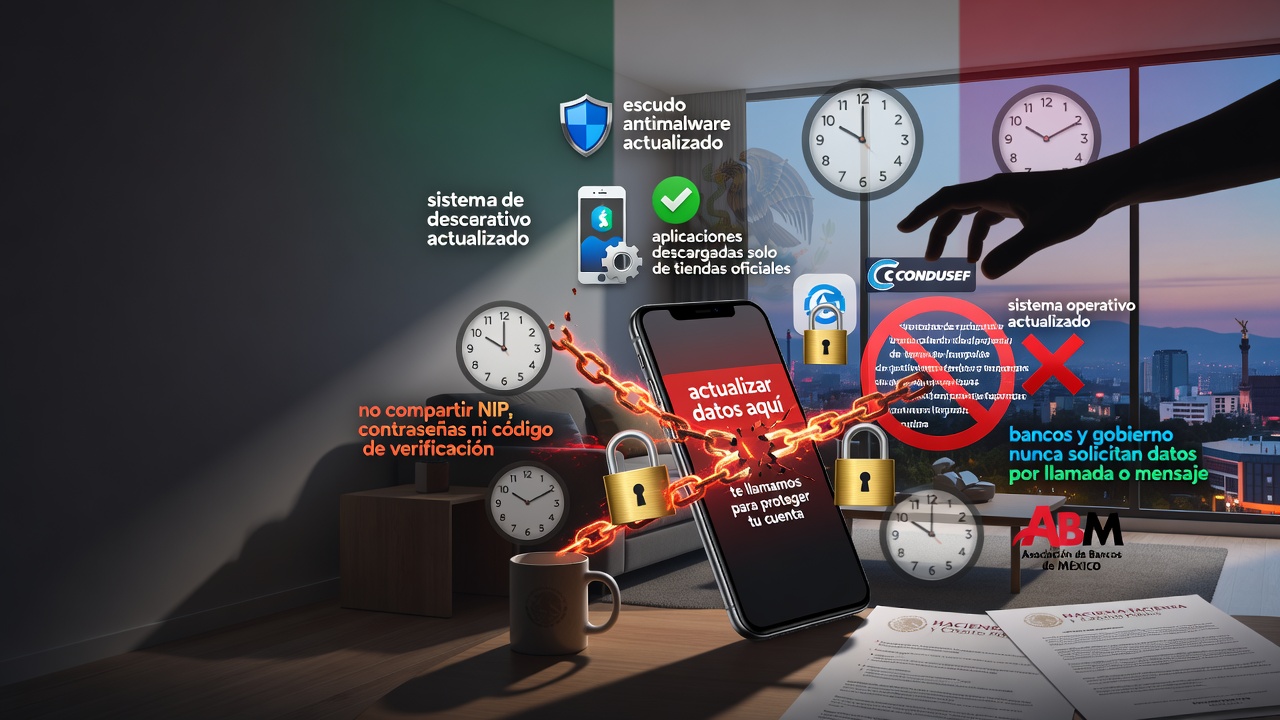
Las autoridades advierten que conviene desconfiar de inmediato ante frases como "actualizar datos aquí", "te llamamos para proteger tu cuenta", "instalar esta aplicación" o "compartir el código que acaba de llegar". Detrás de estos pretextos, enlaces o archivos inesperados suele esconderse software diseñado para intervenir el dispositivo y extraer NIP, contraseñas o datos de tarjetas sin que el usuario lo note.
Cinco reglas básicas de protección digital
La CONDUSEF y la Secretaría de Hacienda y Crédito Público (SHCP) recomiendan seguir cinco prácticas de ciberseguridad:
- Instalar un programa antimalware y mantenerlo actualizado de forma permanente.
- Descargar aplicaciones únicamente desde las tiendas oficiales de cada sistema operativo.
- Mantener actualizado el sistema operativo del teléfono o de la computadora.
- No compartir, en ninguna circunstancia, contraseñas, NIP, códigos de verificación o claves de acceso bancario.
- Evitar abrir ligas, hipervínculos o archivos adjuntos inesperados de remitentes desconocidos.
Qué hacer si tienes dudas
Las instituciones recuerdan que los bancos y las dependencias gubernamentales no solicitan datos sensibles ni claves dinámicas por llamada o mensajería. Si una comunicación parece sospechosa, la recomendación es colgar de inmediato y verificar la información directamente en los canales oficiales de atención de la entidad correspondiente. Esta comprobación independiente es la medida más sencilla y eficaz para no caer en el engaño.